Websitet er ofte det sted i virksomheden, hvor dokumentationen er tyndest. Det bliver opdateret løbende, men når revisoren spørger, hvad der er opdateret, og hvornår, er “det har bureauet styr på” ikke nok. Det er bureauets ord og ikke dokumentation af WordPress-opdateringer.
Hos Era laver vores driftsplatform derfor hver måned en rapport pr. site, der viser præcis, hvad der er opdateret, hvornår, og hvorfor. Her er, hvad den indeholder, og hvorfor den er bygget, som den er.
Hvad revisoren spørger om
ISO 27001 stiller krav til, hvordan I styrer ændringer og håndterer kendte sårbarheder i jeres systemer. I standardens bilag A hedder kontrollerne ændringsstyring (8.32) og håndtering af tekniske sårbarheder (8.8). For et website bliver det typisk til fire spørgsmål:
- Hvad er opdateret?
- Hvornår skete det?
- Fra hvilken version til hvilken?
- Hvilke kendte sårbarheder lukkede opdateringen?
Derudover er det en fordel at kunne vise, at en ændring blev afprøvet, før den nåede det rigtige site, og hvordan den blev lavet.
Det står der i den månedlige rapport
Rapporten dækker én måned for ét site og laves som HTML og PDF. Der er en linje for WordPress selv, altså systemet under jeres plugins og tema, og en linje for hvert plugin og tema, der er ændret. Hver linje viser:
- navnet, hvad pluginnet gør på sitet, og hvem der udvikler det
- den gamle og den nye version
- datoen, hvor den nye version første gang blev set på sitet
- de kendte sårbarheder, som opdateringen lukkede, med et link til hver registrering
- hvordan ændringen blev lavet: af den automatiske opdatering, og om den blev afprøvet på staging først, eller i hånden
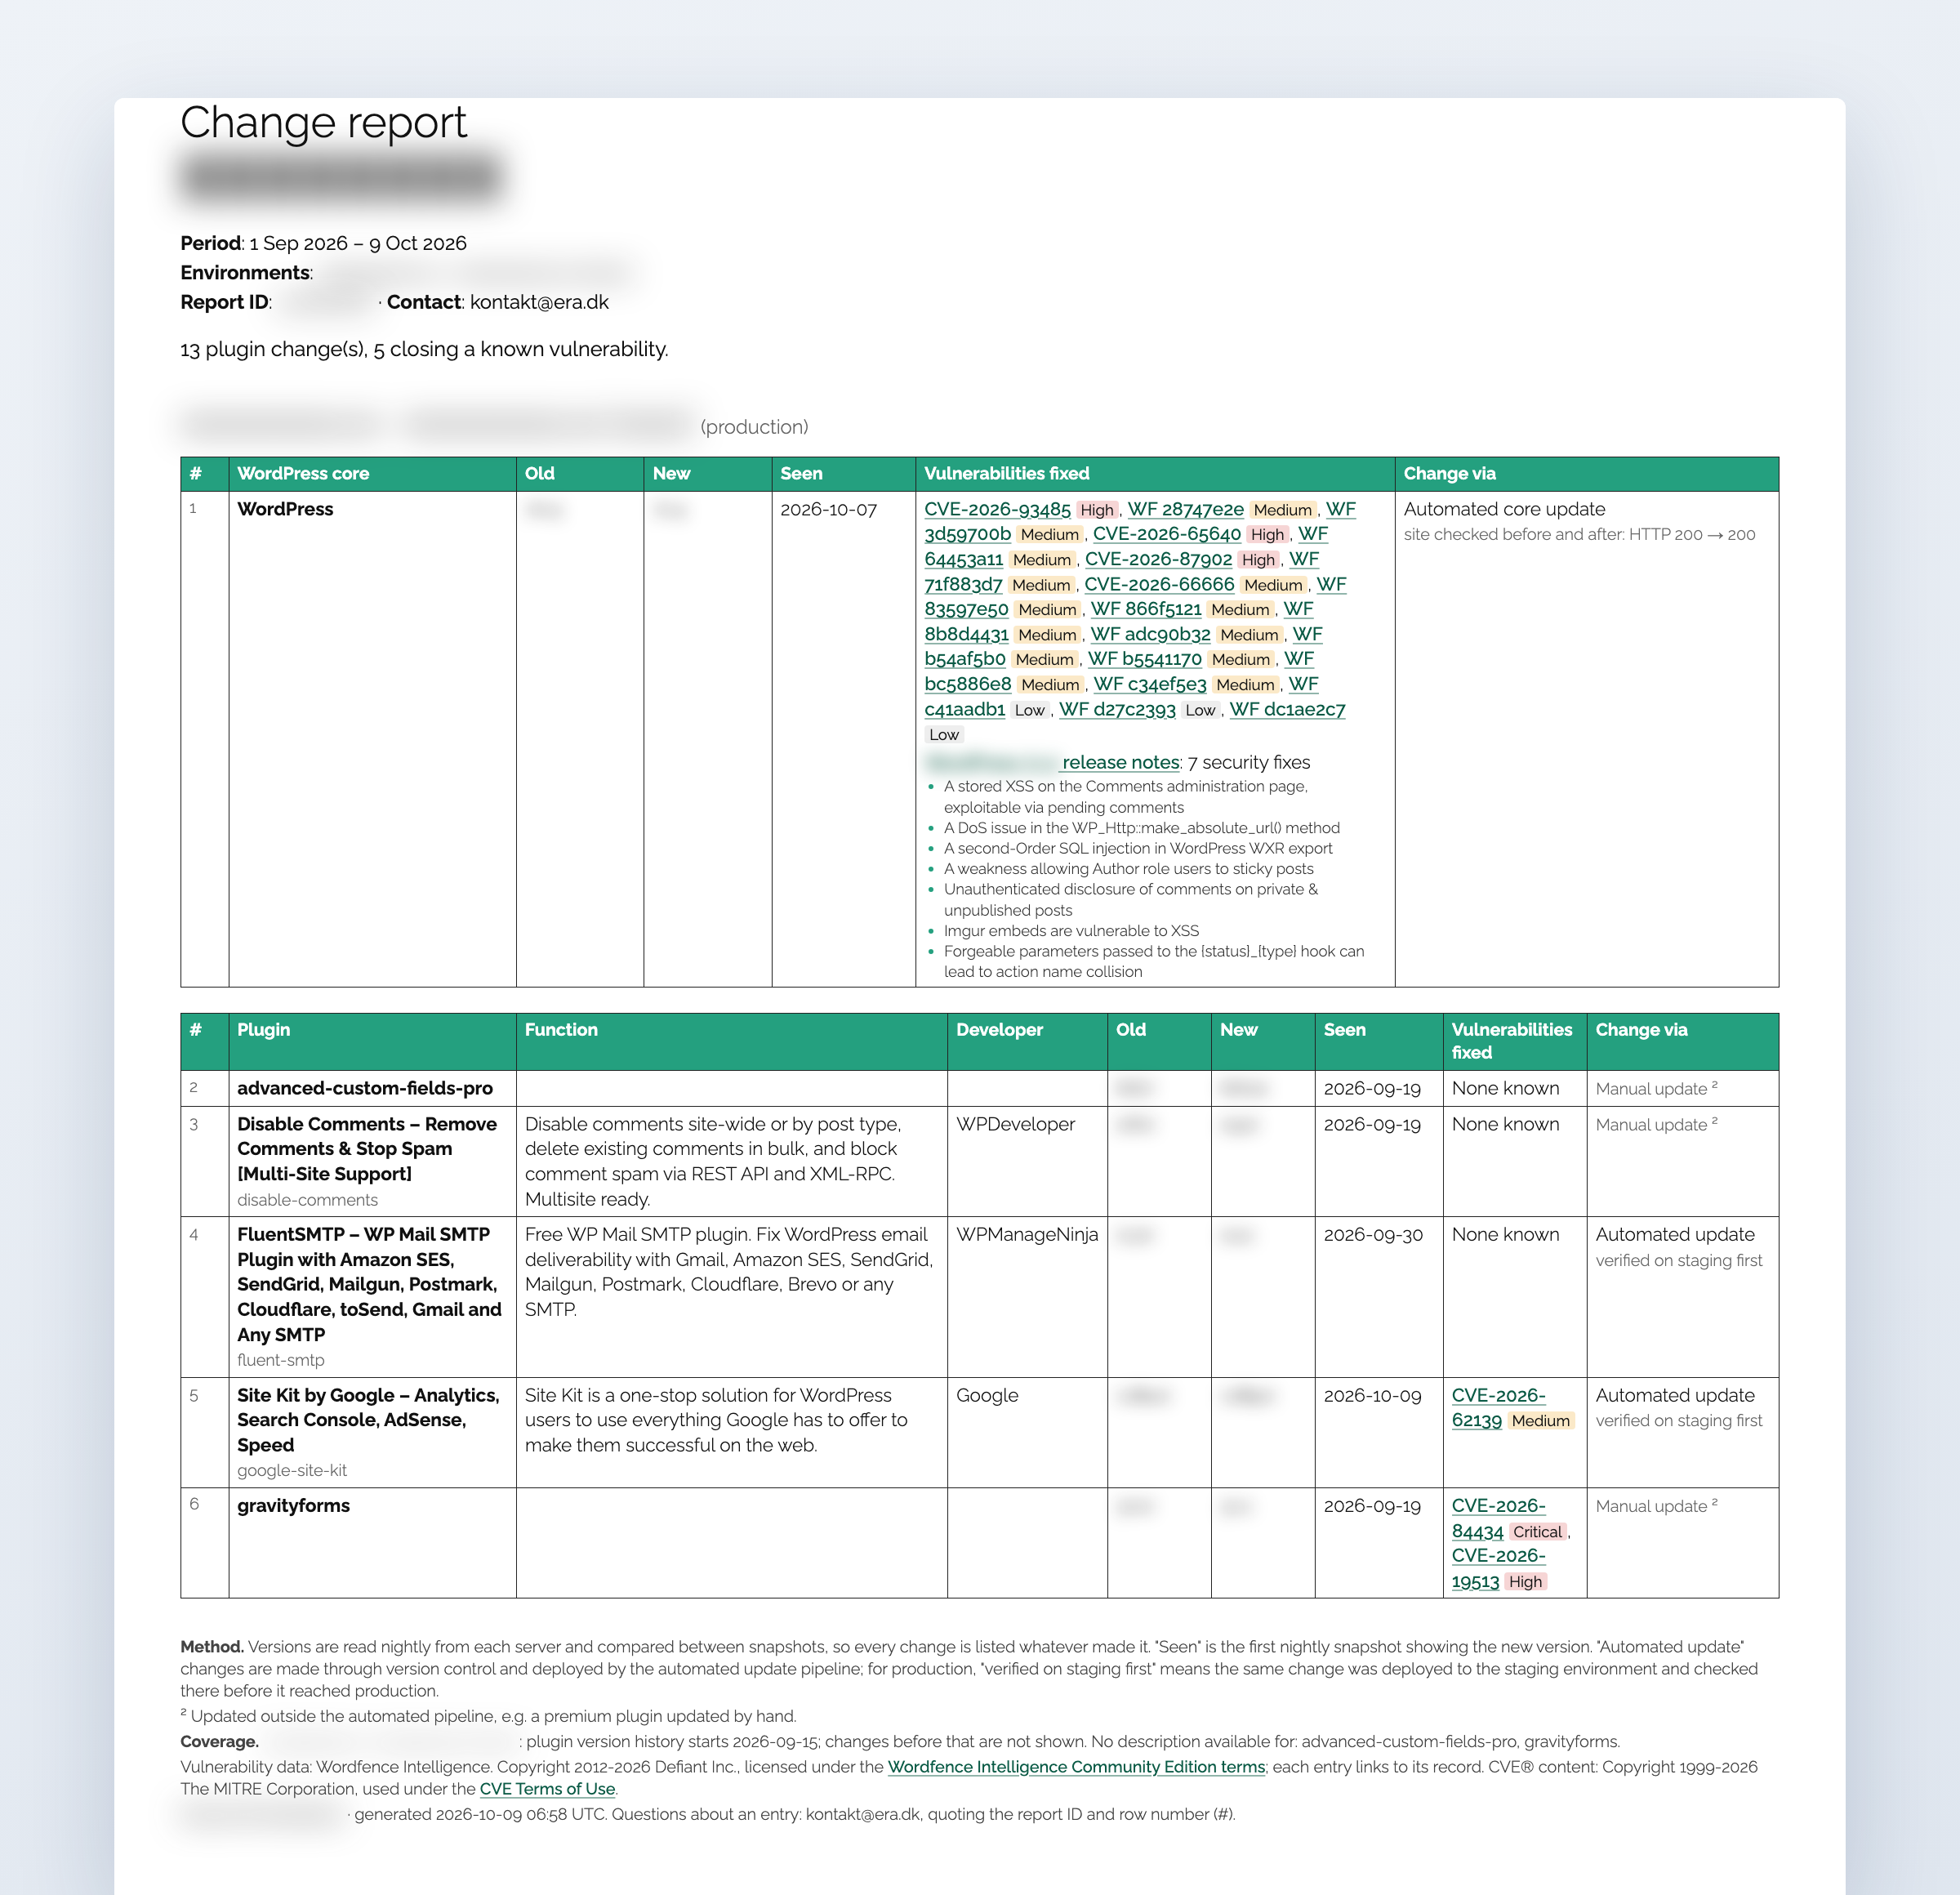
Versionerne læses fra serveren hver nat og sammenlignes med natten før. Derfor kommer alle ændringer med, også dem, der ikke er lavet af den automatiske opdatering, fx et betalt plugin, der er opdateret i hånden. De bliver markeret som manuelle i stedet for at forsvinde fra rapporten.
Dokumentation af WordPress-opdateringer, der kan genskabes
En rapport er kun dokumentation, hvis den er den samme, når nogen beder om den igen. Det er ikke givet. Oplysningerne om kendte sårbarheder kommer fra en database, der hele tiden bliver udvidet. Laver man rapporten for samme måned et halvt år senere, kan der stå flere sårbarheder, end der gjorde, da I lagde den i jeres dokumentation.
Derfor gemmer vi hver rapport i et arkiv under et ID, som står på rapporten. ID’et er beregnet ud fra rapportens indhold, så hvis noget i en arkiveret rapport bliver ændret, passer ID’et ikke længere. Beder I eller jeres revisor om en rapport igen, genskaber vi den, præcis som den var.
Hvorfor rapporten ikke sendes automatisk
Rapporten laves automatisk den 1. i hver måned for måneden før. Den sendes ikke automatisk. En person læser den først, og efter aftale sender vi den til jer. Den skal kunne stå i jeres revisionsmappe, og så skal nogen have set den, før den kommer dertil.
Det kan rapporten ikke
Rapporten dokumenterer, hvad der er ændret på sitet. Den dokumenterer ikke, at alt virker bagefter, fx at en formular sender den rigtige mail, eller at et køb går igennem. Det er en anden test.
Den viser heller ikke ændringer fra før, vi begyndte at føre historik for sitet, og det står på rapporten. Ved vi ikke, hvad et plugin gør, står feltet tomt. Et tomt felt er ærligt. Et gæt i jeres revisionsdokumentation er ikke.
Hvad det betyder for jer
Skal I bruge dokumentation til en revision, en ISO 27001-certificering eller bare til jeres egen ledelse, kan rapporten indgå direkte. I får svar på, hvad der er opdateret, hvornår, og hvilke sårbarheder det lukkede, for hvert site og hver måned.
Læs, hvordan opdateringerne bliver lavet og kontrolleret, i Den farligste WordPress-opdatering er den, der aldrig bliver kørt. Vil I have dokumentation af opdateringerne på jeres website, klar til revision, så book 30 minutter med os.